Bevor du dich als Heilpraktiker für eine Praxissoftware anmeldest, prüfe sechs Dinge. Frag, wo die Daten liegen und wer darauf zugreifen kann. Prüfe, ob der Auftragsverarbeitungsvertrag (AVV) vollständig ist und wie der Anbieter die Daten schützt. Teste, ob die Akte § 630f BGB erfüllt und ob du beim Wechsel alles exportieren kannst.
Jede Patientenakte enthält Gesundheitsdaten nach Art. 9 DSGVO. Die Messlatte liegt deshalb höher als bei jedem anderen Programm in deiner Praxis. Die meisten Praxen wählen ihre Software nach Kalender und Preis. Die Datenschutzfragen kommen ein Jahr später, wenn ein Patient wissen will, was du über ihn gespeichert hast, oder ein Anbieter einen Hackerangriff meldet. Dieser Ratgeber gilt für Cloud-Software und für Programme auf deinem eigenen Rechner, denn beide speichern dieselben Daten.
Warum kommt die DSGVO-Prüfung vor der Unterschrift?
Weil die Verantwortung für die Patientendaten bei dir bleibt, egal welche Software du nutzt. Die DSGVO nennt dich den Verantwortlichen und den Softwareanbieter deinen Auftragsverarbeiter. Du darfst nur mit einem Auftragsverarbeiter arbeiten, der hinreichende Garantien für die Sicherheit bietet (Art. 28 Abs. 1 DSGVO). Diese Auswahl musst du begründen können, und der richtige Zeitpunkt dafür ist, bevor der erste Patient angelegt ist.
Patientenakten sind keine gewöhnlichen personenbezogenen Daten. Namen, Diagnosen, Notizen und Rechnungen mit Behandlungsangaben sind Gesundheitsdaten, eine besondere Kategorie nach Art. 9 DSGVO. Ihre Verarbeitung ist verboten, außer eine Ausnahme greift. Für eine Praxis ist das die Behandlung durch eine Gesundheitsfachkraft, die der Schweigepflicht unterliegt (Art. 9 Abs. 2 lit. h und Abs. 3 DSGVO).
| Regel | Was sie vor der Unterschrift von dir verlangt |
|---|---|
| Art. 9 DSGVO | Jede Patientenakte als Gesundheitsdaten behandeln, die am stärksten geschützte Kategorie |
| Art. 28 Abs. 1 DSGVO | Nur einen Anbieter wählen, dessen Sicherheit du geprüft hast, und das nachweisen können |
| Art. 30 Abs. 5 DSGVO | Auch als Einzelpraxis ein Verzeichnis von Verarbeitungstätigkeiten (VVT) führen, weil Gesundheitsdaten im Spiel sind |
| Art. 32 DSGVO | Sicherheitsmaßnahmen erwarten, die zum Risiko einer bekannt gewordenen Diagnose passen |
Zwei dieser Regeln überraschen die meisten Praxen. Die Sicherheitsmaßnahmen müssen zum Risiko passen, und das Risiko einer bekannt gewordenen Diagnose ist hoch (Art. 32 DSGVO). Und die Ausnahme vom Verzeichnis gilt nicht, wenn besondere Kategorien verarbeitet werden (Art. 30 Abs. 5 DSGVO). Auch eine Einzelpraxis braucht deshalb einen VVT-Eintrag, der die Software und ihren Anbieter nennt.
Die Bußgelder folgen derselben Logik. Ein Verstoß gegen die Regeln zu Gesundheitsdaten oder zu Übermittlungen außerhalb der EU fällt in die obere Stufe: bis zu 20 Millionen Euro oder vier Prozent des Jahresumsatzes, je nachdem, was höher ist (Art. 83 Abs. 5 DSGVO). Ein fehlender oder unvollständiger AVV fällt in die untere Stufe (Art. 83 Abs. 4). Für eine Einzelpraxis sind die realistischen Kosten ein Schreiben der Aufsichtsbehörde und Wochen an Papierkram. Die Behörde wird fragen, was du vor der Unterschrift geprüft hast.
Wo liegen die Daten und wer kommt an sie heran?
Frag den Anbieter nach dem genauen Serverstandort, nach der Liste aller Firmen, die mit den Daten arbeiten, und nach der Regel für den Supportzugriff. Ein Anbieter, der diese drei Fragen nicht schriftlich beantworten kann, ist nicht bereit für Gesundheitsdaten. Die Antworten entscheiden, ob die Übermittlungsregeln aus Art. 44 bis 46 DSGVO greifen und wem du wirklich vertraust.
Die erste Frage ist das Land. Server in der EU oder im Europäischen Wirtschaftsraum brauchen keine Grundlage für eine Übermittlung. Server in den USA brauchen eine. Eine solche Grundlage ist das EU-US Data Privacy Framework, ein Angemessenheitsbeschluss der Europäischen Kommission vom Juli 2023, der zertifizierte Unternehmen abdeckt. Das Gericht der EU hat ihn im September 2025 bestätigt (Rechtssache T-553/23). Prüfe den aktuellen Stand, bevor du dich darauf verlässt.
Anbieter außerhalb des Frameworks brauchen stattdessen Standardvertragsklauseln nach Art. 46. Prüfe, ob der Anbieter oder sein Hoster auf der Zertifizierungsliste steht. Der AVV muss die Grundlage der Übermittlung nennen.
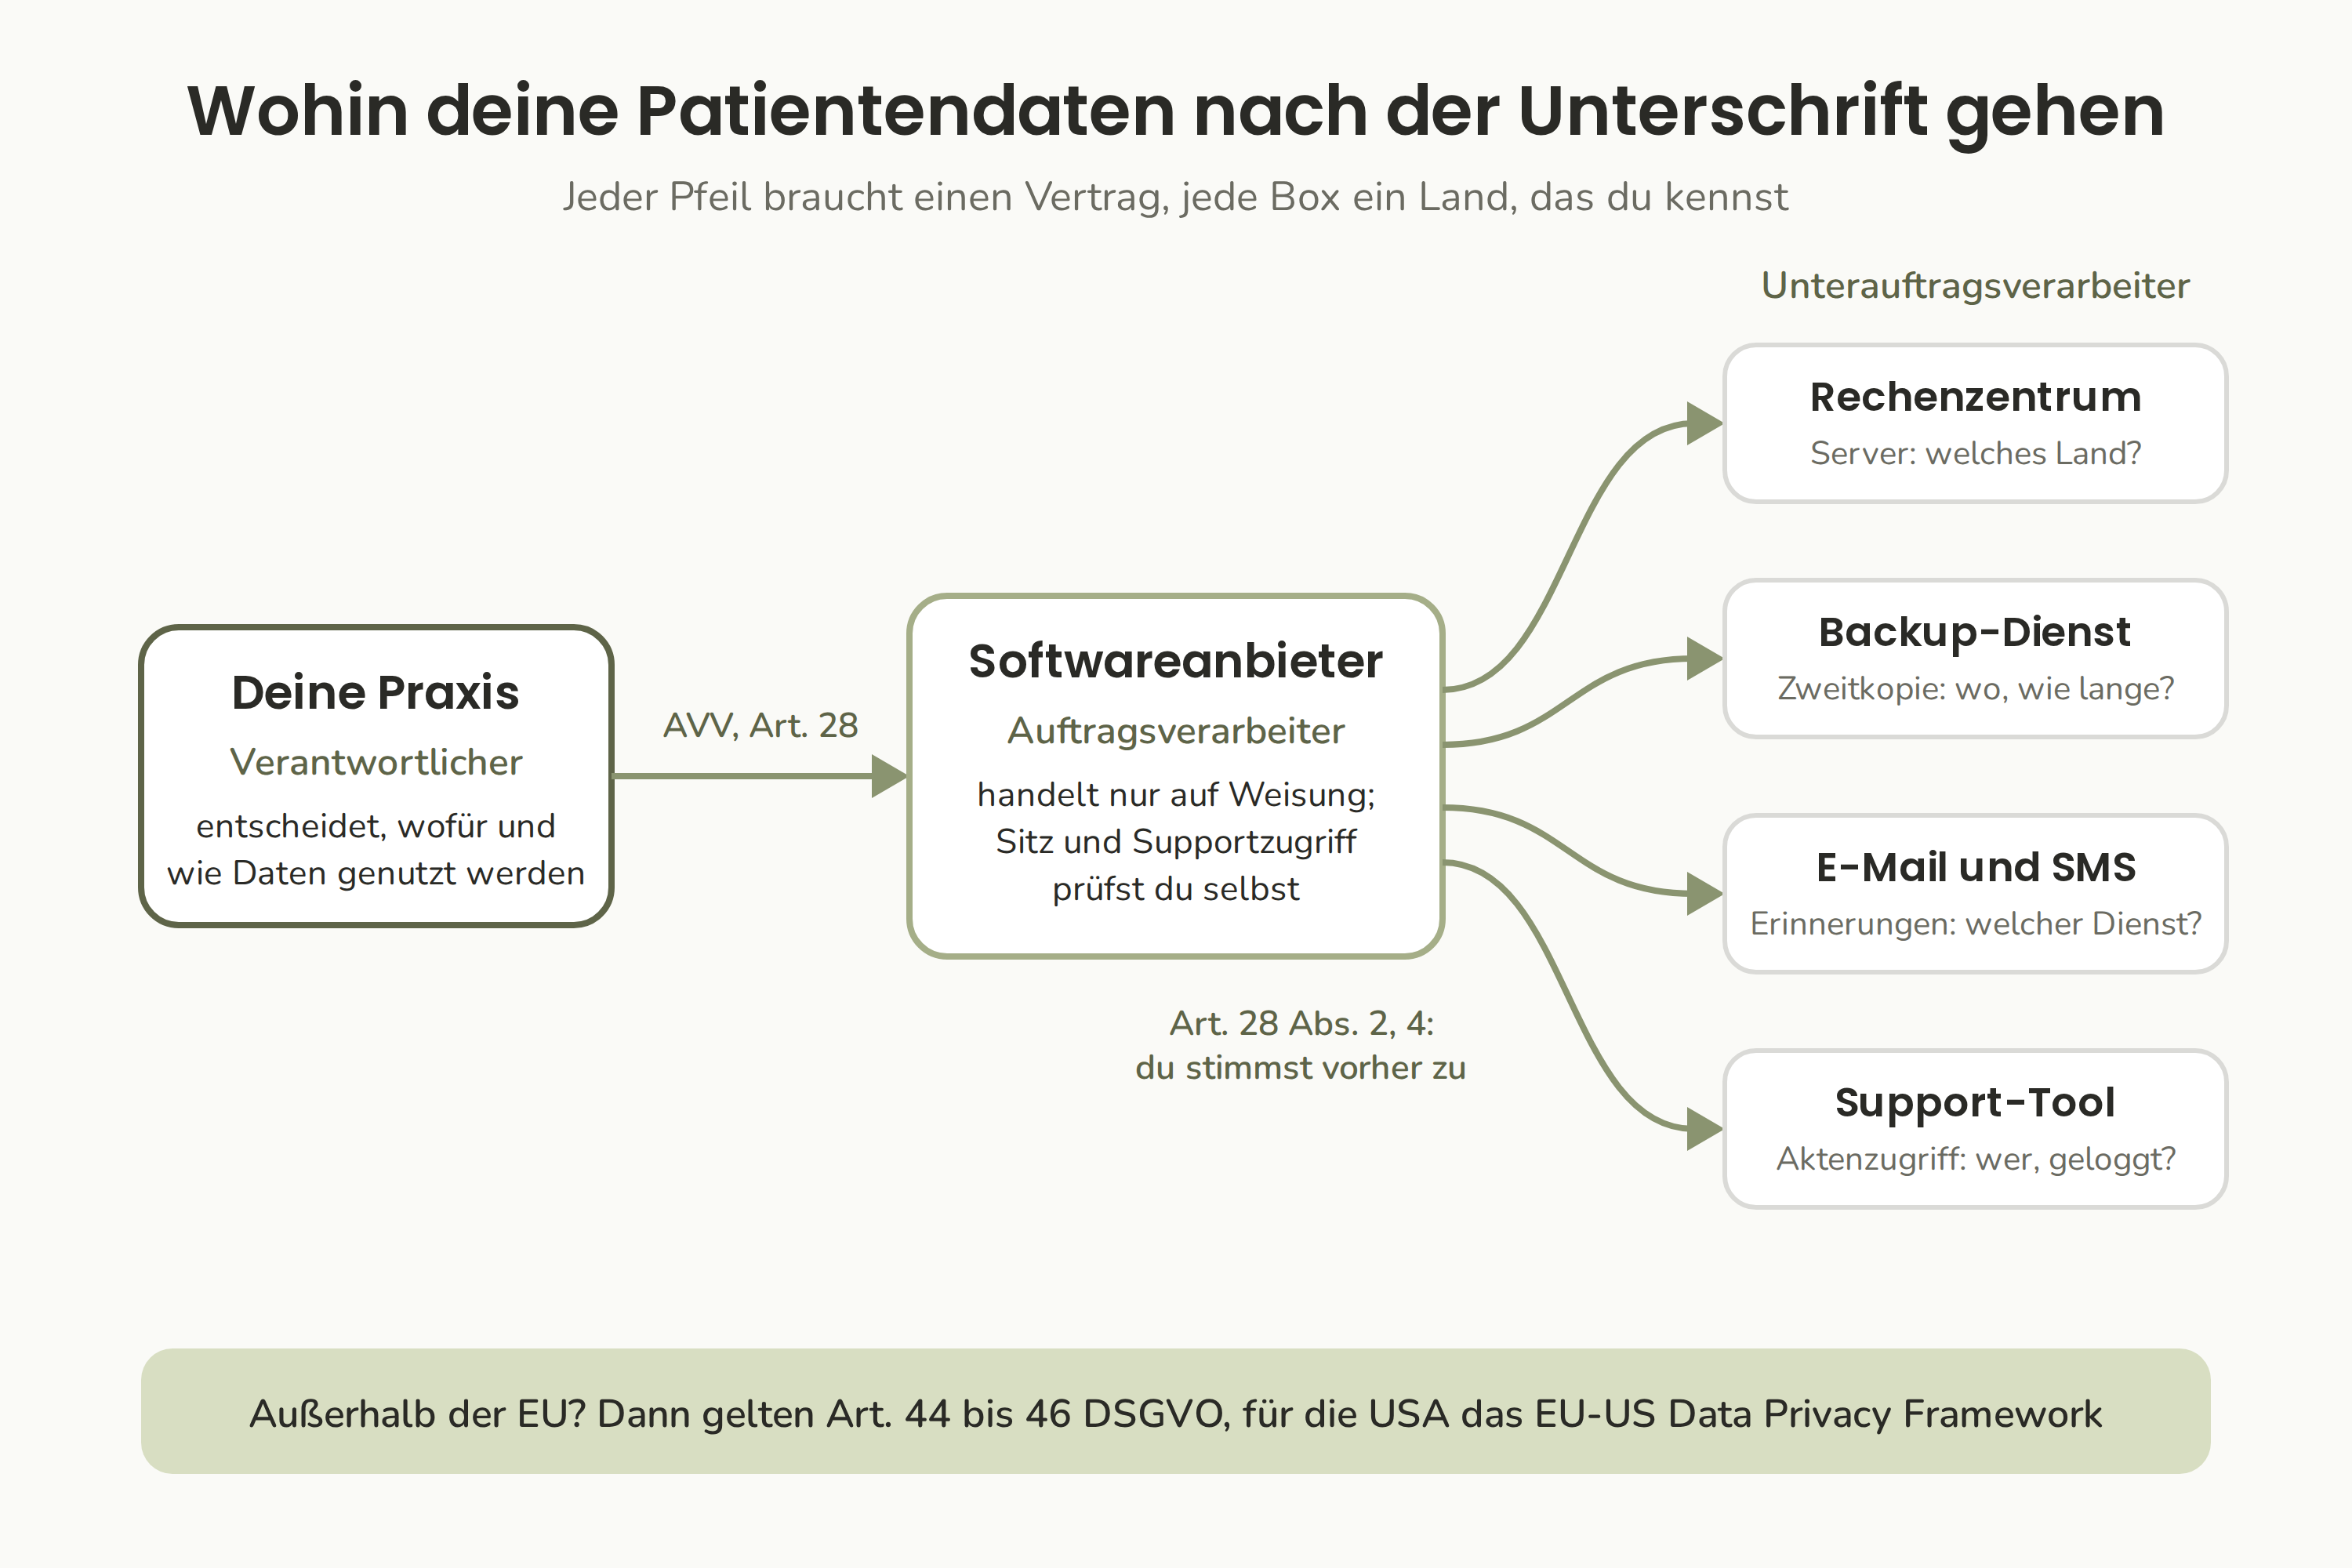
Die zweite Frage ist die Kette hinter dem Anbieter. Kaum ein Softwareunternehmen betreibt ein eigenes Rechenzentrum. Es mietet Server, nutzt einen Backup-Dienst und verschickt Terminerinnerungen über einen E-Mail- oder SMS-Anbieter. Jeder davon ist ein Unterauftragsverarbeiter.
Der Anbieter darf einen Unterauftragsverarbeiter nur mit deiner vorherigen Genehmigung einsetzen und muss dich informieren, bevor er einen hinzufügt oder austauscht (Art. 28 Abs. 2 und 4 DSGVO). Lass dir die Liste mit Firmenname, Land und Zweck geben und bewahre sie beim Vertrag auf.
Ein Anbieter mit Servern in Frankfurt kann trotzdem eine Muttergesellschaft außerhalb der EU haben. Der Serverstandort entscheidet über die Übermittlungsregeln. Die Eigentümer entscheiden, welche ausländischen Gesetze auf die Daten zugreifen können. Der Europäische Datenschutzausschuss verlangt, dass du diesen Zugriff bei deiner Prüfung der Übermittlung bewertest (Empfehlungen 01/2020). Frag also, wo die Firma ihren Sitz hat, und nicht nur, wo die Server stehen.
Die dritte Frage ist, wer beim Anbieter eine Patientenakte öffnen kann. Oft kann das der Support, um ein gemeldetes Problem zu lösen. Dieser Zugriff muss auf das beschränkt sein, worum du gebeten hast, und an eine Pflicht zur Vertraulichkeit gebunden sein (Art. 28 Abs. 3 lit. b DSGVO). Manche Anbieter verschlüsseln die Akten so, dass nur deine Praxis den Schlüssel hat. Das ist die stärkste Antwort. Sie bedeutet aber auch, dass der Anbieter dir ein verlorenes Passwort nicht wiederherstellen kann.
Deckt der AVV alles ab, was Art. 28 verlangt?
Einen AVV brauchst du mit jedem Anbieter von Praxissoftware, der Daten auf seinen Servern speichert, in seine Cloud sichert oder sich für den Support einloggt. Der Vertrag muss die Beschreibung der Verarbeitung und acht Pflichten des Auftragsverarbeiters enthalten (Art. 28 Abs. 3 DSGVO). Welche Dienstleister einen brauchen und was jede Klausel bedeutet, erklärt unser Ratgeber zum AVV für Heilpraktiker. Dieser Abschnitt behandelt nur, was für Software zählt.
Die meisten Anbieter bieten den AVV als Dokument an, das du bei der Einrichtung mit einem Klick annimmst. Das ist gültig (Art. 28 Abs. 9 DSGVO), und der Klick ist auch der Moment, an dem die meisten Praxen aufhören zu lesen. Lade die Datei herunter, lies die fünf Zeilen aus der Tabelle und bewahre eine Kopie bei deinem VVT auf. Die Behörde wird nach dem Vertrag fragen.
| Zeile im AVV | Worauf du achtest | Warum es zählt |
|---|---|---|
| Gegenstand und Zweck der Verarbeitung | Nennt deine Praxissoftware, die Patientendaten darin und die Zwecke: Akten, Termine, Abrechnung | Eine vage Klausel zu „Softwareleistungen“ beschreibt nicht, was du erlaubt hast |
| Anlage zur Sicherheit (TOM) | Konkrete Maßnahmen: Verschlüsselung, Zugriffskontrolle, Backup-Zyklus, Protokollierung | Art. 28 Abs. 3 lit. c verweist auf Art. 32; eine Liste von Schlagworten ist keine Maßnahme |
| Unterauftragsverarbeiter | Eine Liste mit Namen und Ländern, dazu eine Frist vor Änderungen | Art. 28 Abs. 2 und 4 verlangen deine vorherige Genehmigung |
| Meldung einer Datenpanne | Der Anbieter informiert dich unverzüglich (Art. 33 Abs. 2) | Du musst die Behörde binnen 72 Stunden nach Kenntnis einer Panne informieren, außer sie führt voraussichtlich zu keinem Risiko (Art. 33 Abs. 1) |
| Vertragsende | Rückgabe aller Daten in einem nutzbaren Format, danach Löschung mit Bestätigung | Art. 28 Abs. 3 lit. g; zugleich der einzige Weg, deine eigene Aufbewahrungspflicht nach dem Wechsel zu erfüllen |
Ein Mustervertrag für Arztpraxen, den der Berufsverband der Datenschutzbeauftragten Deutschlands (BvD) 2018 veröffentlicht hat, ist ein guter Vergleich. Leg den Text des Anbieters daneben. Alles, was im Muster steht und beim Anbieter fehlt, ist eine Frage, die du vor der Unterschrift stellst.
Welche Sicherheitsmaßnahmen muss der Anbieter nachweisen?
Art. 32 DSGVO verlangt Maßnahmen, die dem Risiko angemessen sind und den Stand der Technik berücksichtigen. Für Gesundheitsdaten in einer Praxis heißt das meist: Verschlüsselung bei der Übertragung und auf dem Server, ein zweiter Faktor beim Login und Rollen, die festlegen, wer was sieht. Dazu kommen getestete Backups und Logs, die zeigen, wer welche Akte geöffnet hat. Der Anbieter muss diese Maßnahmen in der Anlage zur Sicherheit beschreiben, und du musst sie verstehen können.
Die Verordnung nennt vier Ziele: Vertraulichkeit, Integrität, Verfügbarkeit und Belastbarkeit. Sie verlangt außerdem eine schnelle Wiederherstellung nach einem Vorfall und regelmäßige Tests der Maßnahmen (Art. 32 Abs. 1 DSGVO). Die Tabelle macht aus diesen Zielen Fragen, die du einem Vertriebsmitarbeiter stellen kannst.
| Ziel nach Art. 32 | Frage an den Anbieter | Gute Antwort |
|---|---|---|
| Vertraulichkeit | Sind die Daten auf dem Server und auf dem Weg zu meinem Browser verschlüsselt? Wer hat die Schlüssel? | Verschlüsselt gespeichert und übertragen; im besten Fall hat nur deine Praxis den Schlüssel |
| Vertraulichkeit | Kann ich für jeden Nutzer einen zweiten Faktor beim Login vorschreiben? | Ja, und er lässt sich für alle Konten der Praxis erzwingen |
| Vertraulichkeit | Kann ich einer Empfangskraft oder einer Vertretung den Kalender freigeben, ohne die Behandlungsnotizen? | Rollen pro Nutzer mit getrennten Rechten für Akten, Kalender und Abrechnung |
| Integrität | Werden Änderungen an einer Akte mit Nutzer, Zeitpunkt und vorherigem Inhalt erfasst? | Ja, und dieser Verlauf lässt sich nicht bearbeiten; genau das verlangt auch § 630f BGB |
| Verfügbarkeit | Wie oft wird gesichert, wo liegt das Backup und wann wurde zuletzt eine Wiederherstellung getestet? | Täglich oder öfter, an einem zweiten Standort in der EU, Wiederherstellung nach Plan getestet |
| Belastbarkeit | Was passiert, wenn die Server des Anbieters während meiner Sprechzeiten ausfallen? | Eine genannte Wiederherstellungszeit und ein Weg, die Termine des Tages offline zu sehen |
| Tests | Hat eine unabhängige Stelle die Sicherheit geprüft, und darf ich die Zusammenfassung sehen? | Ein aktueller Penetrationstest oder ein ISO-27001-Zertifikat für das Hosting |
Ein Anbieter, der die Software auf deinem eigenen Rechner installiert, verlagert die meisten dieser Pflichten auf dich. Die Verschlüsselung der Festplatte, das Backup und der zweite Faktor sind dann deine Aufgabe. Bei lokaler Software schreibst du diese Maßnahmen in dein eigenes VVT und setzt sie um.
Erfüllt die Patientenakte § 630f BGB?
Das deutsche Behandlungsvertragsrecht stellt Regeln für die Akte selbst auf, und deine Software muss sie einhalten. Nach § 630f BGB dokumentierst du die Behandlung in einer Akte, auf Papier oder elektronisch, in zeitlichem Zusammenhang mit der Behandlung. Berichtigungen und Ergänzungen sind nur erlaubt, wenn der ursprüngliche Inhalt erkennbar bleibt und der Zeitpunkt der Änderung festgehalten wird. Eine elektronische Akte muss das sicherstellen.
Eine Akte, die du unbemerkt überschreiben kannst, verstößt gegen § 630f BGB, auch wenn der Anbieter die DSGVO vollständig einhält. Lass dir zeigen, was passiert, wenn du die Notiz von gestern bearbeitest. Die frühere Fassung und der Zeitpunkt der Änderung müssen sichtbar bleiben, und dieser Verlauf muss in jedem Export enthalten sein. Die Regel gilt für Heilpraktiker, weil der Behandlungsvertrag in § 630a BGB alle erfasst, die eine medizinische Behandlung zusagen, nicht nur Ärzte.
Die Aufbewahrungsfrist steht im selben Paragrafen. Du musst die Akte zehn Jahre nach Abschluss der Behandlung aufbewahren, soweit nicht andere Vorschriften eine längere Frist verlangen (§ 630f Abs. 3). Die Software muss Akten also mindestens so lange halten, und du musst sie beim Wechsel mitnehmen können. Wie lange Heilpraktiker Patientenakten aufbewahren müssen erklärt die Fristen im Detail.
Patienten haben außerdem ein Recht, ihre Akte einzusehen (§ 630g BGB), und ein Recht auf eine Kopie nach Art. 15 DSGVO, innerhalb eines Monats (Art. 12 Abs. 3). Eine Software, die die vollständige Akte eines Patienten mit Verlauf als lesbares PDF exportiert, macht daraus eine Arbeit von fünf Minuten. Eine Software, die das nicht kann, macht aus jeder Anfrage einen Nachmittag.
| § 630f BGB verlangt | Was du in der Demo testest |
|---|---|
| Dokumentation in zeitlichem Zusammenhang mit der Behandlung | Lässt sich eine Notiz auf die Sitzung datieren, und hält das System fest, wann sie wirklich geschrieben wurde? |
| Änderungen erkennbar, mit ursprünglichem Inhalt und Zeitpunkt | Bearbeite eine gespeicherte Notiz; der alte Text und der Zeitpunkt der Änderung müssen sichtbar bleiben |
| Zehn Jahre Aufbewahrung nach Abschluss der Behandlung | Löscht der Anbieter inaktive Patienten, und nach welcher Zeit? Eine Löschung vor zehn Jahren ist ein Problem |
| Vollständige Akte auf Anfrage (§ 630g) | Exportiere einen Patienten als PDF, mit Änderungsverlauf und angehängten Dokumenten |
Kannst du beim Wechsel alles exportieren und löschen lassen?
Teste den Ausstieg vor der Unterschrift. Du brauchst einen vollständigen Export aller Patientenakten in einem Format, das du ohne den Anbieter lesen kannst. Du brauchst außerdem die Zusage des Anbieters, seine Kopien danach nach deiner Wahl und auf deine Weisung zu löschen (Art. 28 Abs. 3 lit. g DSGVO). Das Erste schützt deine zehnjährige Aufbewahrungspflicht, das Zweite ist Gesetz. Beides gehört in den Vertrag, nicht in eine Support-E-Mail.
Viele Anbieter exportieren eine CSV-Tabelle mit Patientennamen und Terminen, aber nicht die Behandlungsnotizen, die angehängten Laborbefunde oder den Änderungsverlauf. Das ist keine Akte, die du zehn Jahre aufbewahren kannst. Fordere während der Testphase einen Beispielexport an und öffne ihn auf einem Rechner ohne die Software. Fehlt ein Dokument, wird der Anbieter es später nicht kostenlos nachliefern.
Die Löschung ist die andere Hälfte. Sobald du den Export hast und geprüft hast, muss der Anbieter alles löschen oder zurückgeben und vorhandene Kopien löschen. Gute Praxis ist eine genannte Frist, die Backups einschließt, und eine schriftliche Bestätigung, wenn es erledigt ist. Ein Monat ist üblich. Frag, wie lange Backups nach der Löschung bestehen bleiben, und lass dir die Antwort schriftlich geben.
Patienten können dich auch nach Art. 17 DSGVO auffordern, ihre Daten zu löschen. Bei Behandlungsakten lautet die Antwort meist nein, weil die Aufbewahrungspflicht aus § 630f BGB der Anfrage vorgeht (Art. 17 Abs. 3 lit. b DSGVO). Deine Software sollte trotzdem löschen können, was du nicht aufbewahren musst. Beispiele sind eine Einwilligung in Werbung oder ein abgesagter Termin, aus dem nie eine Behandlung wurde. Sie sollte die Löschung festhalten.
Wie vergleichst du Anbieter?
Stell jedem Anbieter dieselben zwölf Fragen schriftlich und bewahre die Antworten auf. Ein Anbieter, der alle zwölf klar beantwortet, hat die Arbeit gemacht, die die DSGVO erwartet. Einer, der nur mit „Wir sind DSGVO-konform“ antwortet, hat sie nicht gemacht.
| Nr. | Frage | Wo die Antwort hingehört |
|---|---|---|
| 1 | In welchem Land stehen die Server, und wem gehört das Rechenzentrum? | AVV, Liste der Unterauftragsverarbeiter |
| 2 | Wo hat die Firma des Anbieters ihren Sitz? | Impressum des Anbieters |
| 3 | Welche Unterauftragsverarbeiter verarbeiten die Daten, in welchem Land, zu welchem Zweck? | Anlage zum AVV |
| 4 | Sind die Daten gespeichert und bei der Übertragung verschlüsselt, und wer hat die Schlüssel? | Anlage zur Sicherheit (TOM) |
| 5 | Lässt sich für jeden Login ein zweiter Faktor erzwingen? | Anlage zur Sicherheit |
| 6 | Können Rollen einen Nutzer auf den Kalender ohne die Akten beschränken? | Anlage zur Sicherheit, Demo |
| 7 | Werden Änderungen an einer Akte mit vorherigem Inhalt und Zeitpunkt erfasst? | Demo, § 630f BGB |
| 8 | Wie oft wird gesichert, wo liegen die Backups, wann wurde eine Wiederherstellung getestet? | Anlage zur Sicherheit |
| 9 | Wer beim Anbieter kann eine Patientenakte öffnen, wann, und wird das erfasst? | AVV, Anlage zur Sicherheit |
| 10 | Wie und wann informiert mich der Anbieter über eine Datenpanne? | AVV |
| 11 | Was enthält ein vollständiger Export, und in welchem Format? | Vertrag, Beispielexport |
| 12 | Wie lange nach Kündigung werden die Daten gelöscht, Backups eingeschlossen? | AVV |
Cloud-Software und Software auf deinem eigenen Rechner beantworten diese Fragen unterschiedlich. Der Cloud-Anbieter trägt die Pflichten beim Hosting, und du trägst die Pflicht, ihn zu prüfen. Bei lokaler Software bleiben die Pflichten beim Hosting bei dir. Die Tabelle zeigt, wer in welchem Fall was tun muss.
| Pflicht | Cloud-Software | Software auf deinem eigenen Rechner |
|---|---|---|
| Serverstandort und Übermittlungsregeln | Anbieter; du prüfst das Land und den AVV | Deine Praxis; keine Übermittlung, außer du nutzt ein Cloud-Backup |
| AVV | Mit dem Anbieter nötig | Nicht nötig, außer der Hersteller greift für Support oder Updates auf Daten zu |
| Verschlüsselung und Backup | Anbieter, beschrieben in den TOM | Du: Festplattenverschlüsselung, ein getestetes Backup, eine Kopie außerhalb der Praxis |
| Zweiter Faktor und Rollen | Funktion des Anbieters, deine Einstellung | Dein Rechner und die Nutzerverwaltung des Programms |
| Änderungsverlauf nach § 630f BGB | Funktion der Software; testen | Funktion der Software; testen |
| Export am Ende | Vertragsklausel; Beispiel testen | Deine Dateien; prüfen, ob sich das Format ohne das Programm öffnen lässt |
| Verzeichnis von Verarbeitungstätigkeiten (VVT) | Ein Eintrag, der den Anbieter nennt | Ein Eintrag, der das Programm und deine eigenen Maßnahmen nennt |
Halte deine Entscheidung auf einer Seite fest: welcher Anbieter, welche Antworten, welche Risiken du in Kauf genommen hast und warum. Diese Seite ist dein Nachweis nach Art. 28 Abs. 1 und Art. 5 Abs. 2 DSGVO, dass du sorgfältig ausgewählt hast. Prüfe sie einmal im Jahr und immer dann, wenn der Anbieter einen Unterauftragsverarbeiter wechselt. Bietet deine Website eine Onlinebuchung über denselben Anbieter an, nimm sie auch in deine Datenschutzerklärung auf.
Dieser Artikel ist eine allgemeine Information und keine Rechtsberatung. Sprich für deinen eigenen Fall mit einem Anwalt, deiner Datenschutzaufsichtsbehörde oder deinem Berufsverband.
Über diesen Blog
Diesen Blog schreibt das Team von Vitalmyn, einem Bestelldienst für Praxisempfehlungen. Das Team liest das deutsche Gesundheits- und Datenschutzrecht genau, weil seine eigene Arbeit davon abhängt. Die Artikel hier sind allgemeine Ratgeber für praktizierende Heilpraktiker.
Häufige Fragen
Braucht ein Heilpraktiker einen AVV mit dem Anbieter seiner Praxissoftware?
Ja, wenn die Software Daten auf den Servern des Anbieters speichert, in seine Cloud sichert oder der Anbieter sich für den Support einloggen kann. Der Anbieter verarbeitet dann Patientendaten nach deiner Weisung und ist Auftragsverarbeiter nach Art. 28 DSGVO. Ein Programm, das nur auf deinem eigenen Rechner läuft und nie Daten an den Hersteller sendet, braucht keinen AVV. Die Pflichten beim Hosting trägst du dann aber selbst.
Darf ein Heilpraktiker Praxissoftware mit Servern in den USA nutzen?
Ja, wenn eine Grundlage für die Übermittlung nach Art. 44 bis 46 DSGVO greift. Eine solche Grundlage ist das EU-US Data Privacy Framework, ein Angemessenheitsbeschluss der Europäischen Kommission vom Juli 2023, der zertifizierte Unternehmen abdeckt. Das Gericht der EU hat ihn im September 2025 bestätigt; prüfe den aktuellen Stand. Anbieter außerhalb des Frameworks brauchen Standardvertragsklauseln nach Art. 46. Server in der EU umgehen die Frage ganz und sind für Gesundheitsdaten die einfachere Wahl.
Braucht eine Einzelpraxis ein Verarbeitungsverzeichnis für ihre Software?
Ja. Die Ausnahme für kleine Organisationen in Art. 30 Abs. 5 DSGVO gilt nicht, wenn besondere Kategorien wie Gesundheitsdaten verarbeitet werden. Ein Eintrag reicht, der die Software, den Anbieter, die Zwecke, die Datenkategorien, die Aufbewahrungsfrist und die Sicherheitsmaßnahmen nennt.
Was muss eine Praxissoftware können, um § 630f BGB zu erfüllen?
Sie muss die Akte in zeitlichem Zusammenhang mit der Behandlung führen, jede spätere Änderung mit ursprünglichem Inhalt und Zeitpunkt erkennbar machen und die Akte zehn Jahre nach Abschluss der Behandlung aufbewahren. Sie muss außerdem die vollständige Akte eines Patienten auf Anfrage exportieren, weil der Patient die Akte nach § 630g BGB einsehen und nach Art. 15 DSGVO eine Kopie verlangen darf.
Quellen
- Verordnung (EU) 2016/679 (DSGVO), Art. 5, 9, 15, 17, 28, 30, 32, 33, 44 bis 46 und 83
- § 630a BGB, Vertragstypische Pflichten beim Behandlungsvertrag
- § 630f BGB, Dokumentation der Behandlung
- § 630g BGB, Einsichtnahme in die Patientenakte
- Europäischer Datenschutzausschuss, Leitlinien 07/2020 zu den Begriffen Verantwortlicher und Auftragsverarbeiter (englisch)
- Europäischer Datenschutzausschuss, Empfehlungen 01/2020 zu ergänzenden Maßnahmen bei Übermittlungen (englisch)
- Datenschutzkonferenz, Kurzpapier Nr. 13: Auftragsverarbeitung, Art. 28 DS-GVO
- Europäische Kommission, Datenübermittlungen EU-USA und das Data Privacy Framework (englisch)
- EU-US Data Privacy Framework, Liste der zertifizierten Organisationen (englisch)
- BayLDA, Muster 5: Verzeichnis von Verarbeitungstätigkeiten für eine Arztpraxis
- Berufsverband der Datenschutzbeauftragten Deutschlands (BvD), Muster-AV-Vertrag für Arztpraxen, 2018
Geschrieben von
Vitalmyn Team
Redaktion
Wir bauen den Bestellservice für Therapeuten-Empfehlungen. Hier schreiben wir auf, was wir über Empfehlung, Praxisfinanzen und Werberecht lernen, damit du es nicht selbst zusammensuchen musst.