Als Heilpraktiker brauchst du einen Auftragsverarbeitungsvertrag, kurz AVV, mit jedem Dienstleister, der Patientendaten für dich verarbeitet. Dazu gehören deine Praxissoftware in der Cloud, dein Webhoster, dein E-Mail-Anbieter und deine IT-Betreuung. Die Pflicht kommt aus Art. 28 DSGVO und gilt für eine Einzelpraxis genauso wie für ein Krankenhaus.
Die meisten Praxen stoßen spät auf den AVV. Die Praxissoftware will ihn bei der Einrichtung bestätigt haben, der IT-Techniker erwähnt ihn nie, und beim Buchungstool steckt er irgendwo in den AGB. Dieser Ratgeber erklärt, was der Vertrag ist, welche Dienstleister einen brauchen und welche nicht. Danach zeigt er, was im Text stehen muss und was sich ändert, weil deine Akten Gesundheitsdaten enthalten.
Was ist ein AVV und wann brauchst du einen?
Ein AVV ist der schriftliche Vertrag zwischen dir und einem Unternehmen, das personenbezogene Daten für dich verarbeitet, nach deiner Weisung und für deine Zwecke. Die DSGVO nennt dich den Verantwortlichen und das Unternehmen den Auftragsverarbeiter. Der Vertrag verpflichtet den Auftragsverarbeiter, deine Weisungen zu befolgen und die Daten so sicher zu halten, wie du es musst (Art. 28 Abs. 3 DSGVO).
Die DSGVO, die Datenschutz-Grundverordnung der EU, zieht die Grenze mit zwei Begriffen. Der Verantwortliche entscheidet, warum und wie personenbezogene Daten verarbeitet werden. Der Auftragsverarbeiter verarbeitet sie im Auftrag des Verantwortlichen (Art. 4 Nr. 7 und 8 DSGVO).
In deiner Praxis entscheidest du, welche Patienten du behandelst, was du aufschreibst und wie lange du es aufbewahrst. Ein Cloud-Anbieter, der diese Akten speichert, entscheidet nichts davon. Er folgt nur deinen Weisungen. Damit ist er Auftragsverarbeiter.
Drei Fragen zeigen dir, ob ein Dienstleister Auftragsverarbeiter ist. Verarbeitet er überhaupt personenbezogene Daten aus deiner Praxis? Handelt er für deine Zwecke statt für eigene? Folgt er deinen Weisungen, statt selbst über die Daten zu entscheiden? Dreimal ja, und du brauchst einen AVV. Der Europäische Datenschutzausschuss erklärt diese Prüfung in seinen Leitlinien zu Verantwortlichem und Auftragsverarbeiter.
Der Vertrag muss bestehen, bevor der Dienstleister irgendwelche Daten bekommt. Du darfst nur Auftragsverarbeiter einsetzen, die ausreichende Garantien für die Sicherheit bieten (Art. 28 Abs. 1 DSGVO). Die Aufsichtsbehörde kann den Vertrag jederzeit sehen wollen. Eine mündliche Absprache oder ein vertrauensvoller Handschlag zählt nicht.
Der Vertrag muss schriftlich sein, und die Verordnung sagt ausdrücklich, dass das elektronische Format genügt (Art. 28 Abs. 9 DSGVO). Die Vereinbarung, die du in deinem Software-Konto per Klick bestätigst, ist deshalb ein gültiger AVV, solange ihr Inhalt vollständig ist.
Welche Dienstleister der Praxis brauchen einen AVV und welche nicht?
Ein Auftragsverarbeiter handelt nach deiner Weisung. Deshalb brauchen deine Cloud-Software, dein Webhoster, dein E-Mail-Anbieter, deine IT-Betreuung, dein Buchungstool und dein Aktenvernichter einen AVV. Dein Steuerberater, dein Anwalt, ein Labor und die Post entscheiden selbst über die Daten. Sie sind eigene Verantwortliche und brauchen keinen AVV.
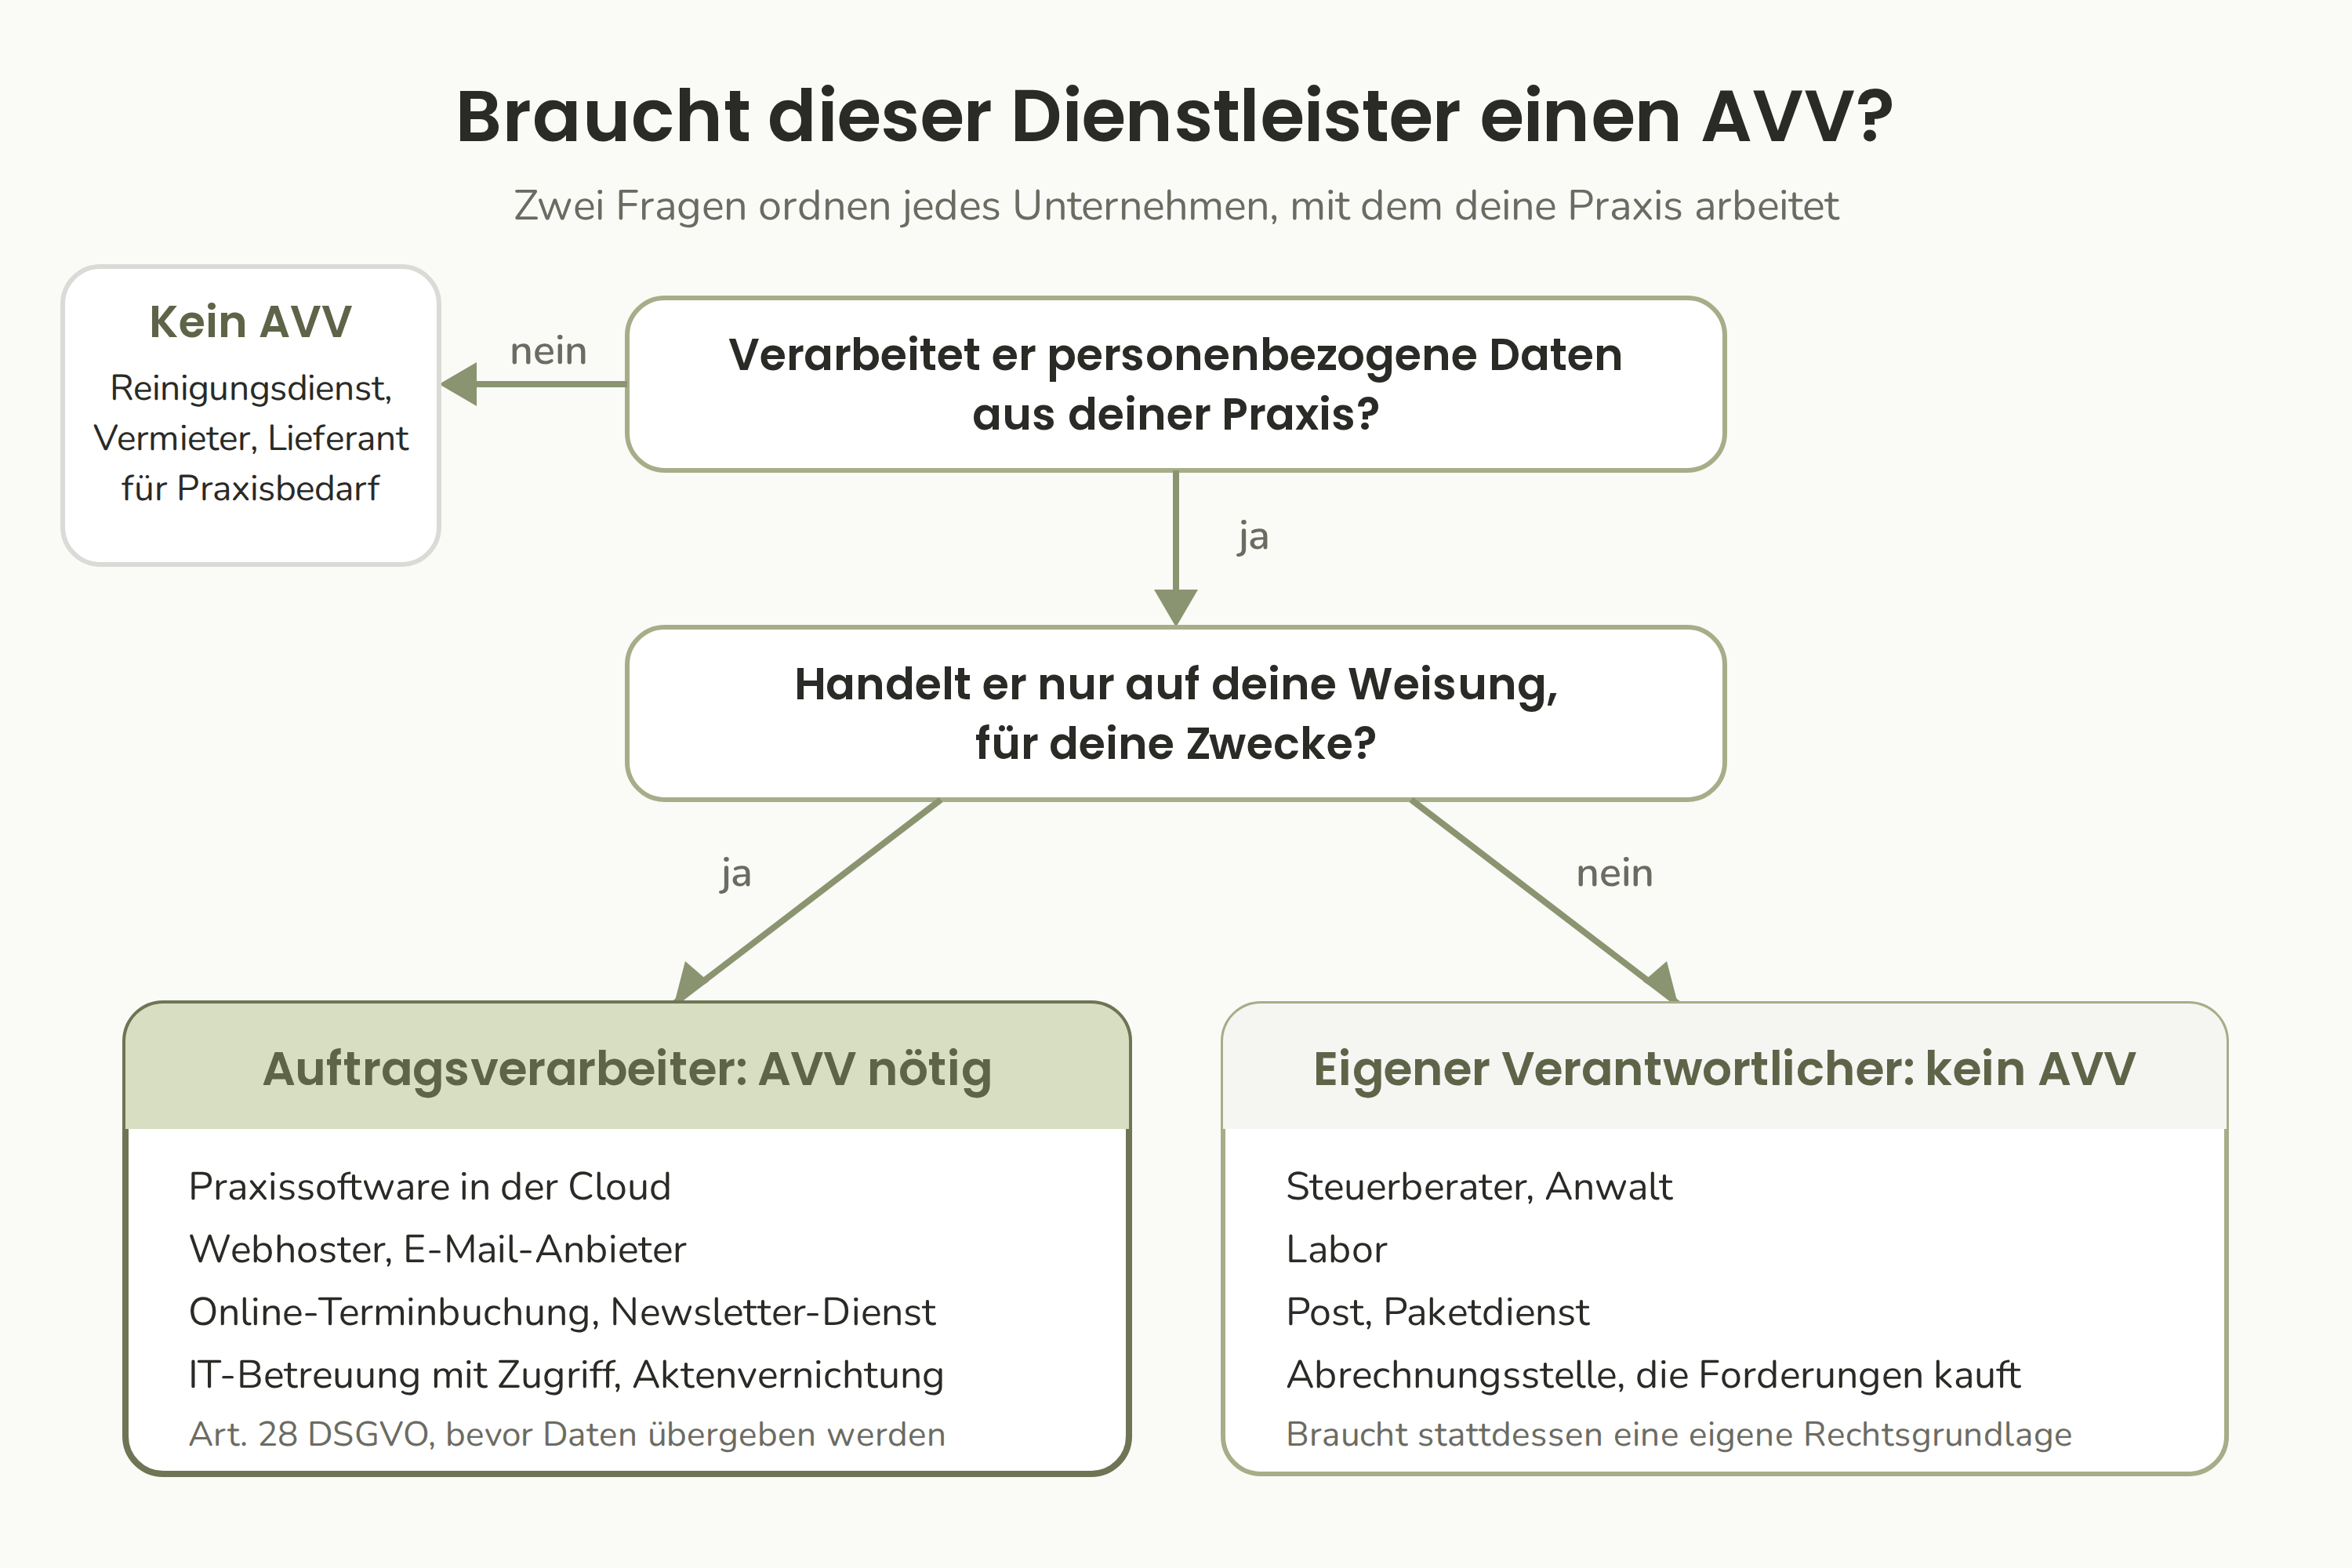
Das Bayerische Landesamt für Datenschutzaufsicht veröffentlicht eine Liste typischer Fälle (LDA Bayern, FAQ zur Abgrenzung der Auftragsverarbeitung). Sie ordnet die meisten Dienstleister einer der beiden Gruppen zu. Die Tabelle wendet diese Liste auf eine Heilpraktikerpraxis an.
| Dienstleister | AVV nötig? | Warum |
|---|---|---|
| Praxissoftware in der Cloud | Ja | Speichert deine Patientenakten auf ihren Servern, nach deiner Weisung |
| Webhoster | Ja | Speichert die Server-Logs und die Eingaben im Kontaktformular deiner Website |
| E-Mail-Anbieter | Ja, wenn ein Unternehmen dein Postfach betreibt | Speichert Patienten-E-Mails und Terminanfragen für dich |
| Online-Terminbuchung | Ja | Hält Namen, Kontaktdaten und Terminanlässe in deinem Auftrag |
| Newsletter-Dienst | Ja | Hält die E-Mail-Adressen deiner Patienten und versendet in deinem Namen |
| IT-Betreuung mit Zugriff auf deine Rechner | Ja | Kann Patientendaten sehen, während sie deine Systeme wartet |
| Aktenvernichtung, Aktenlagerung | Ja | Bearbeitet Papierakten nach deiner Weisung |
| Abrechnungsstelle, die in deinem Namen abrechnet | Meistens ja | Handelt nach deiner Weisung, außer sie kauft deine Forderungen und treibt sie als eigene ein |
| Steuerberater | Nein | Arbeitet unter eigenen Berufspflichten und entscheidet selbst, wie er seine Arbeit macht |
| Anwalt | Nein | Gleicher Grund: unabhängiger Berufsträger, eigene Verantwortung |
| Labor | Nein | Entscheidet selbst, wie es die Probe untersucht, und ist für das Ergebnis verantwortlich |
| Post, Paketdienst | Nein | Befördert den Brief, verarbeitet den Inhalt aber für niemanden |
| Reinigungsdienst | Nein | Verarbeitet überhaupt keine Daten, sollte aber eine Verschwiegenheitserklärung unterschreiben |
Ein Fall braucht einen genaueren Blick. Eine Abrechnungsstelle, die in deinem Namen Rechnungen schreibt und verschickt, ist Auftragsverarbeiter. Eine Abrechnungsstelle, die deine Forderungen kauft und sie als eigene Gläubigerin eintreibt, ist eigene Verantwortliche. Dann brauchst du für die Weitergabe der Daten eine Rechtsgrundlage, und bei Gesundheitsdaten heißt das die ausdrückliche Einwilligung des Patienten, am besten schriftlich (DSK, Kurzpapier Nr. 13 zur Auftragsverarbeitung).
Dieselbe Logik klärt die Frage nach Software, die auf deinem eigenen Rechner läuft. Ein Programm, das lokal arbeitet und nie Daten an den Hersteller schickt, braucht keinen AVV, weil der Hersteller nichts verarbeitet. Sobald das Programm eine Sicherung in die Cloud des Herstellers schreibt oder der Hersteller sich für den Support einloggen darf, ist der AVV fällig.
Was gilt für kostenlose Tools und Anbieter im Ausland?
Ein kostenloses Tool ist genauso Auftragsverarbeiter wie ein bezahltes. Der Preis ändert nichts daran, wer die Weisungen gibt. Kostenlose E-Mail, geteilte Kalender, Cloud-Speicher und Videocalls brauchen alle einen AVV, sobald Patientennamen oder Termindetails durch sie laufen. Viele kostenlose Privatkonten bieten gar keinen AVV an. Das ist ein Zeichen, auf die Business-Version oder einen anderen Anbieter zu wechseln.
Ein Anbieter außerhalb der EU wirft zusätzlich zum AVV eine zweite Frage auf. Patientendaten dürfen die EU nur verlassen, wenn es für das Zielland einen Angemessenheitsbeschluss gibt oder geeignete Garantien wie Standardvertragsklauseln bestehen (Art. 44 bis 46 DSGVO). Für die USA gilt das Data Privacy Framework für Unternehmen auf der Zertifizierungsliste des US-Handelsministeriums. Prüf diese Liste, bevor du den AVV eines US-Anbieters akzeptierst, und nimm lieber einen Anbieter, der deine Daten in der EU speichert.
Was muss ein AVV nach Art. 28 DSGVO enthalten?
Die Verordnung schreibt den Inhalt vor. Ein AVV muss Gegenstand, Dauer, Art und Zweck der Verarbeitung nennen, dazu die Art der Daten und die betroffenen Personen. Er muss auch deine Pflichten und Rechte festhalten. Dann verpflichtet er den Auftragsverarbeiter zu acht Pflichten, vom Handeln nur auf deine Weisung bis zum Löschen der Daten am Ende (Art. 28 Abs. 3 DSGVO).
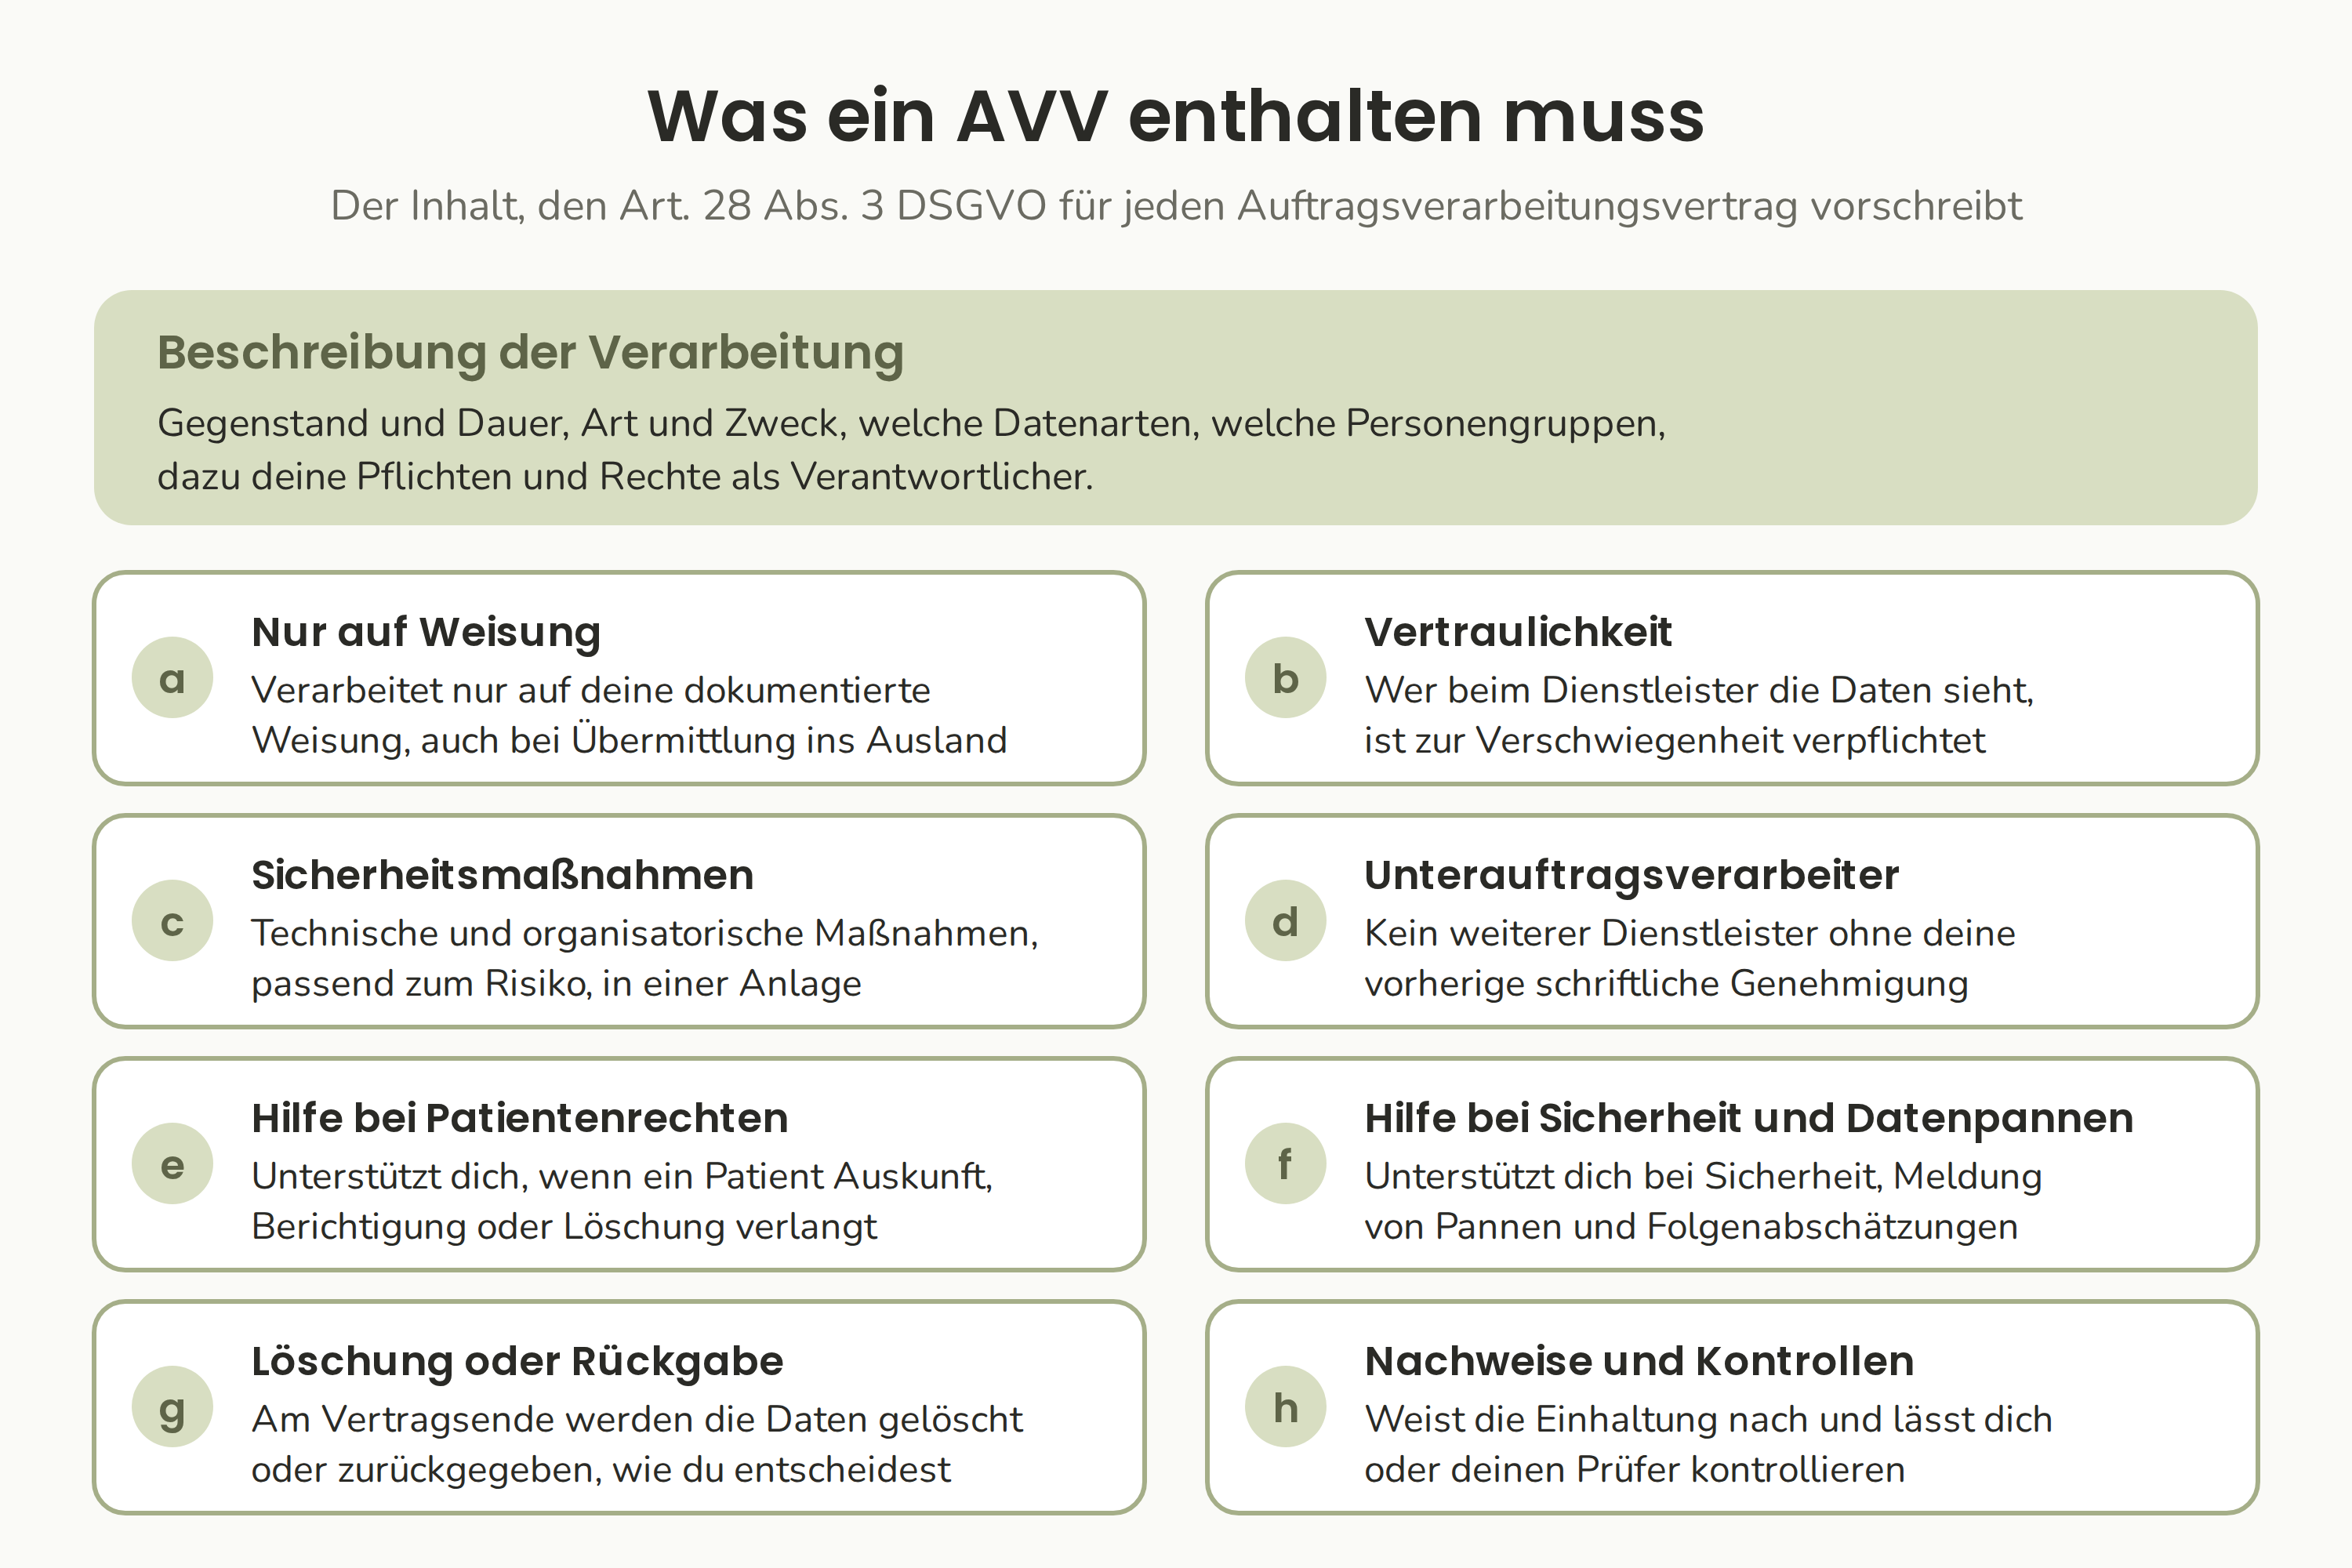
| Klausel | Was sie regeln muss | Vorschrift |
|---|---|---|
| Beschreibung der Verarbeitung | Was verarbeitet wird, wie lange, wozu, welche Daten, welche Personen | Art. 28 Abs. 3 Satz 1 |
| Nur auf Weisung | Der Auftragsverarbeiter handelt nur auf deine dokumentierte Weisung, auch bei Übermittlungen außerhalb der EU | Art. 28 Abs. 3 lit. a |
| Vertraulichkeit | Alle beim Auftragsverarbeiter, die die Daten sehen, sind zur Verschwiegenheit verpflichtet | Art. 28 Abs. 3 lit. b |
| Sicherheit | Technische und organisatorische Maßnahmen, die zum Risiko passen, in einer Liste, die du prüfen kannst | Art. 28 Abs. 3 lit. c, Art. 32 |
| Unterauftragsverarbeiter | Kein weiterer Auftragsverarbeiter ohne deine vorherige schriftliche Genehmigung, allgemein oder im Einzelfall | Art. 28 Abs. 2 und Abs. 3 lit. d |
| Hilfe bei Patientenrechten | Der Auftragsverarbeiter hilft dir, Anfragen auf Auskunft, Berichtigung und Löschung zu beantworten | Art. 28 Abs. 3 lit. e |
| Hilfe bei Sicherheit und Datenpannen | Der Auftragsverarbeiter unterstützt dich bei Sicherheit, Meldung von Datenpannen und Folgenabschätzungen | Art. 28 Abs. 3 lit. f, Art. 32 bis 36 |
| Löschung oder Rückgabe | Am Vertragsende werden die Daten gelöscht oder zurückgegeben, wie du entscheidest | Art. 28 Abs. 3 lit. g |
| Nachweise und Kontrollen | Der Auftragsverarbeiter weist nach, dass er die Regeln einhält, und lässt dich oder deinen Prüfer kontrollieren | Art. 28 Abs. 3 lit. h |
Zwei Details sind wichtiger, als sie aussehen. Erstens verweist die Sicherheitsklausel meist auf eine Anlage mit den technischen und organisatorischen Maßnahmen, kurz TOM. Lies diese Anlage. Sie sollte Verschlüsselung, Zugriffskontrollen, Backups und den Standort der Server nennen.
Eine Sicherheitsanlage, die nur „Stand der Technik“ verspricht, sagt dir nichts. Zweitens listet die Klausel zu Unterauftragsverarbeitern oft die Dienstleister auf, die dein Anbieter selbst nutzt, etwa ein Rechenzentrum oder ein Support-Tool. Diese Liste zeigt dir, wo deine Patientendaten wirklich landen.
Ein Auftragsverarbeiter, der deine Weisungen missachtet und selbst entscheidet, was mit den Daten passiert, wird für diese Verarbeitung selbst zum Verantwortlichen (Art. 28 Abs. 10 DSGVO). Der Vertrag sorgt dafür, dass die Rollen klar bleiben, wenn etwas schiefgeht.
Was ändert sich, weil deine Akten Gesundheitsdaten enthalten?
Alles in einer Patientenakte sind Gesundheitsdaten, eine besondere Kategorie in der DSGVO. Ihre Verarbeitung ist verboten, außer eine Ausnahme greift (Art. 9 DSGVO). Du und dein Auftragsverarbeiter müsst sie sorgfältiger schützen als eine Adressliste. Für deine Dienstleister heißt das strengere Sicherheit, und für dich heißt es, diese Sicherheit vor der Unterschrift zu prüfen.
Gesundheitsdaten sind alle Angaben über die körperliche oder geistige Gesundheit eines Menschen, auch die Tatsache, dass er überhaupt bei dir war (Art. 4 Nr. 15 DSGVO). Dein Terminkalender, deine Notizen und deine Rechnungen enthalten sie alle. Ein Auftragsverarbeiter, der sie speichert, muss Maßnahmen bieten, die zu diesem Risiko passen, und die Verordnung nennt Verschlüsselung und Pseudonymisierung an erster Stelle (Art. 32 DSGVO). Wenn du zwei Anbieter für Praxissoftware vergleichst, ist das die Klausel, die du vergleichen solltest.
Warum die Schweigepflicht für Heilpraktiker anders funktioniert
Ärzte haben hier eine gesetzliche Abkürzung. Das Strafgesetzbuch nennt die Berufe, die zur Verschwiegenheit verpflichtet sind, und erlaubt ihnen unter strengen Bedingungen, Dienstleister einzubinden (§ 203 StGB). Heilpraktiker stehen nicht auf dieser Liste, weil das Gesetz nur Heilberufe mit staatlich geregelter Ausbildung nennt. Deine Schweigepflicht gibt es trotzdem. Sie folgt aus dem Behandlungsvertrag (§ 630a BGB und folgende), aus den Regeln deines Berufsverbands und aus der DSGVO selbst.
Für deinen AVV folgen daraus zwei Dinge. Erstens kannst du dich nicht auf die Regeln des Strafrechts stützen, welche Dienstleister ein Berufsgeheimnisträger einbinden darf. Der AVV und seine Vertraulichkeitsklausel sind dein wichtigster Schutz.
Zweitens ist die Rechtsgrundlage für die Verarbeitung von Gesundheitsdaten eine andere. Ärzte stützen sich meist auf die Ausnahme für Behandlung durch Fachpersonal, das einer gesetzlichen Schweigepflicht unterliegt (Art. 9 Abs. 2 lit. h und Abs. 3 DSGVO). Ob diese Ausnahme auch Heilpraktiker erfasst, ist umstritten. Viele Praxen holen deshalb zusätzlich die ausdrückliche Einwilligung des Patienten ein, am besten schriftlich (Art. 9 Abs. 2 lit. a DSGVO). Frag einen Anwalt oder deinen Verband, auf welche Grundlage sich deine Praxis stützt, und nenn sie in deiner Patienteninformation.
Der AVV ist eines von drei Dokumenten
Der AVV steht neben zwei weiteren Dokumenten, die die DSGVO von einer Praxis erwartet. Zusammen zeigen sie der Behörde, dass du weißt, was du verarbeitest, mit wem und wie es geschützt ist. Jeder deiner Auftragsverarbeiter sollte in allen dreien vorkommen.
| Dokument | Was es enthält | Vorschrift |
|---|---|---|
| AVV | Der Vertrag mit jedem Auftragsverarbeiter: die Verarbeitung, die acht Pflichten, die Sicherheitsanlage | Art. 28 Abs. 3 |
| Verzeichnis von Verarbeitungstätigkeiten (VVT) | Jede Verarbeitung deiner Praxis, mit Zweck, Daten, Empfängern und Aufbewahrungsdauer. Kleine Unternehmen sind befreit, aber nicht, wenn Gesundheitsdaten dabei sind. Eine Praxis braucht also eines | Art. 30 Abs. 5 |
| Technische und organisatorische Maßnahmen (TOM) | Deine eigenen Sicherheitsmaßnahmen: abschließbare Schränke, verschlüsselte Geräte, Backups, Zugriffsrechte | Art. 32 |
Das Bayerische Landesamt veröffentlicht ein ausgefülltes Musterverzeichnis für eine Arztpraxis, das mit kleinen Änderungen auch für eine Heilpraktikerpraxis passt. Es stellt die AVV-Frage für jede Verarbeitung und beantwortet sie für den IT-Dienstleister mit Ja. Die Patienteninformation in deiner Praxis und die Datenschutzerklärung auf deiner Website machen das Set vollständig. Beide nennen deine Auftragsverarbeiter als Kategorie von Empfängern.
Wie bekommst und prüfst du einen AVV in der Praxis?
Meistens schreibst du den AVV nicht selbst. Der Anbieter stellt seinen eigenen bereit, und du liest und bestätigst ihn. Etablierte Praxissoftware, Webhoster, E-Mail-Anbieter und Buchungstools haben einen in den Kontoeinstellungen oder auf Anfrage. Deine Aufgabe ist, ihn mit der Liste aus Art. 28 abzugleichen, eine Kopie abzulegen und das Datum zu notieren.
Eine einfache Routine reicht:
- Liste jeden Dienstleister auf, der Daten aus deiner Praxis verarbeitet. Geh die Tabelle oben durch und danach deine Kontoauszüge, um vergessene Abos zu finden.
- Entscheide für jeden, ob er Auftragsverarbeiter oder eigener Verantwortlicher ist. Wenn du unsicher bist, schreib auf, warum du so entschieden hast.
- Frag jeden Auftragsverarbeiter nach seinem AVV. Schau zuerst in die Kontoeinstellungen, dann schreib dem Support. Ein Anbieter, der innerhalb weniger Tage keinen vorlegen kann, ist ein Anbieter, den du ersetzen solltest.
- Prüf den Text anhand der Klausel-Tabelle oben. Lies die Sicherheitsanlage und die Liste der Unterauftragsverarbeiter, und prüf, wo die Server stehen.
- Unterschreib oder bestätige ihn, lade eine Kopie herunter und leg sie zu deinem VVT. Stell dir eine jährliche Erinnerung, um nach Änderungen zu schauen, denn Anbieter wechseln ihre Unterauftragsverarbeiter.
Manchmal hat ein Dienstleister keinen eigenen Text, zum Beispiel ein IT-Techniker vor Ort. Dann kannst du mit einem Mustervertrag anfangen. Der Berufsverband der Datenschutzbeauftragten Deutschlands veröffentlicht einen Mustervertrag, und die IHK Frankfurt verlinkt mehrere weitere. Füll die Beschreibung der Verarbeitung selbst aus und häng die Sicherheitsmaßnahmen des Technikers als Anlage an.
Was passiert, wenn du keinen AVV hast?
Ein fehlender AVV ist für sich allein schon ein Verstoß gegen Art. 28, auch wenn mit den Daten nie etwas passiert. Er fällt in den unteren Bußgeldrahmen, bis zu 10 Millionen Euro oder zwei Prozent des Jahresumsatzes (Art. 83 Abs. 4 lit. a DSGVO). Ein Patient, dessen Daten falsch behandelt wurden, kann außerdem Schadensersatz verlangen (Art. 82 DSGVO).
In der Praxis bekommt eine Einzelpraxis viel eher einen Brief von der Aufsichtsbehörde als ein Bußgeld in dieser Höhe. Die realistischeren Kosten sind Zeit. Wenn ein Patient fragt, was du über ihn gespeichert hast, oder ein Anbieter eine Datenpanne hat, lautet die erste Frage, welche Verträge es gibt.
Ohne AVV kannst du nicht zeigen, dass der Auftragsverarbeiter an deine Weisungen gebunden war. Du kannst seine Hilfe nicht einfordern und nicht beweisen, dass du ihn sorgfältig ausgewählt hast. Mit einem AVV liegen die Antworten auf diese Fragen in deinen Unterlagen. Für eine Praxis mit Gesundheitsdaten ist diese Papierspur der Unterschied zwischen einem unangenehmen Nachmittag und einem förmlichen Verfahren.
In der ganzen EU wurden Bußgelder wegen Gesundheitsdaten verhängt, auch gegen kleine Praxen. Die meisten betrafen schwache Sicherheit und unbeantwortete Patientenanfragen, nicht den fehlenden Vertrag allein. Der AVV verhindert keine Datenpanne beim Anbieter. Er legt aber fest, wer was tun muss, wenn eine passiert, und er ist das erste Dokument, nach dem die Behörde fragt.
Dieser Artikel ist eine allgemeine Information und keine Rechtsberatung. Sprich für deinen eigenen Fall mit einem Anwalt oder deinem Berufsverband.
Über diesen Blog
Diesen Blog schreibt das Team von Vitalmyn, einem Bestelldienst für Praxisempfehlungen. Das Team liest das deutsche Gesundheits- und Datenschutzrecht genau, weil seine eigene Arbeit davon abhängt. Die Artikel hier sind allgemeine Ratgeber für praktizierende Heilpraktiker.
Häufige Fragen
Braucht ein Heilpraktiker einen AVV mit dem Anbieter seiner Praxissoftware?
Ja, wenn die Software Daten auf den Servern des Anbieters speichert, eine Sicherung in seine Cloud schreibt oder der Anbieter sich für den Support einloggen kann. Der Anbieter verarbeitet dann Patientendaten nach deiner Weisung und ist Auftragsverarbeiter nach Art. 28 DSGVO. Ein Programm, das nur auf deinem eigenen Rechner läuft und nie Daten an den Hersteller schickt, braucht keinen AVV.
Braucht ein Heilpraktiker einen AVV mit dem Steuerberater?
Nein. Ein Steuerberater arbeitet unter eigenen Berufspflichten und entscheidet selbst, wie er seine Arbeit macht. Er ist eigener Verantwortlicher, kein Auftragsverarbeiter. Dasselbe gilt für einen Anwalt, ein Labor und die Post, wie das Bayerische Landesamt für Datenschutzaufsicht in seinen FAQ zur Auftragsverarbeitung aufführt.
Ist ein AVV gültig, den man online per Klick bestätigt?
Ja. Art. 28 Abs. 9 DSGVO verlangt den Vertrag schriftlich und lässt das elektronische Format zu. Eine Vereinbarung, die du in deinen Kontoeinstellungen bestätigst, zählt also. Entscheidend ist der Inhalt: die Beschreibung der Verarbeitung, die acht Pflichten des Auftragsverarbeiters, die Sicherheitsanlage und die Liste der Unterauftragsverarbeiter. Lade eine Kopie herunter und leg sie zu deinem Verzeichnis von Verarbeitungstätigkeiten.
Was kostet ein fehlender AVV?
Ein fehlender AVV ist für sich allein ein Verstoß gegen Art. 28 DSGVO. Er fällt in den unteren Bußgeldrahmen von bis zu 10 Millionen Euro oder zwei Prozent des Jahresumsatzes (Art. 83 Abs. 4 lit. a). Ein betroffener Patient kann Schadensersatz verlangen (Art. 82). Für eine Einzelpraxis ist das realistische Risiko ein Brief der Aufsichtsbehörde und eine schwache Position, wenn ein Anbieter eine Datenpanne hat.
Quellen
- Verordnung (EU) 2016/679 (DSGVO), Art. 4, 9, 28, 30, 32, 44 bis 46, 82 und 83
- Europäischer Datenschutzausschuss, Leitlinien 07/2020 zu den Begriffen Verantwortlicher und Auftragsverarbeiter
- Datenschutzkonferenz, Kurzpapier Nr. 13: Auftragsverarbeitung, Art. 28 DSGVO
- Bayerisches Landesamt für Datenschutzaufsicht (LDA Bayern), FAQ zur Abgrenzung der Auftragsverarbeitung
- LDA Bayern, Muster 5: Verzeichnis von Verarbeitungstätigkeiten für eine Arztpraxis
- Berufsverband der Datenschutzbeauftragten Deutschlands (BvD), Muster-Vertrag zur Auftragsverarbeitung, 2018
- IHK Frankfurt am Main, Musterverträge zur Auftragsverarbeitung
- § 203 StGB, Verletzung von Privatgeheimnissen
- § 630a BGB, Behandlungsvertrag
- Europäische Kommission, Datenübermittlung zwischen EU und USA und das Data Privacy Framework
Geschrieben von
Vitalmyn Team
Redaktion
Wir bauen den Bestellservice für Therapeuten-Empfehlungen. Hier schreiben wir auf, was wir über Empfehlung, Praxisfinanzen und Werberecht lernen, damit du es nicht selbst zusammensuchen musst.